Übertragungswege
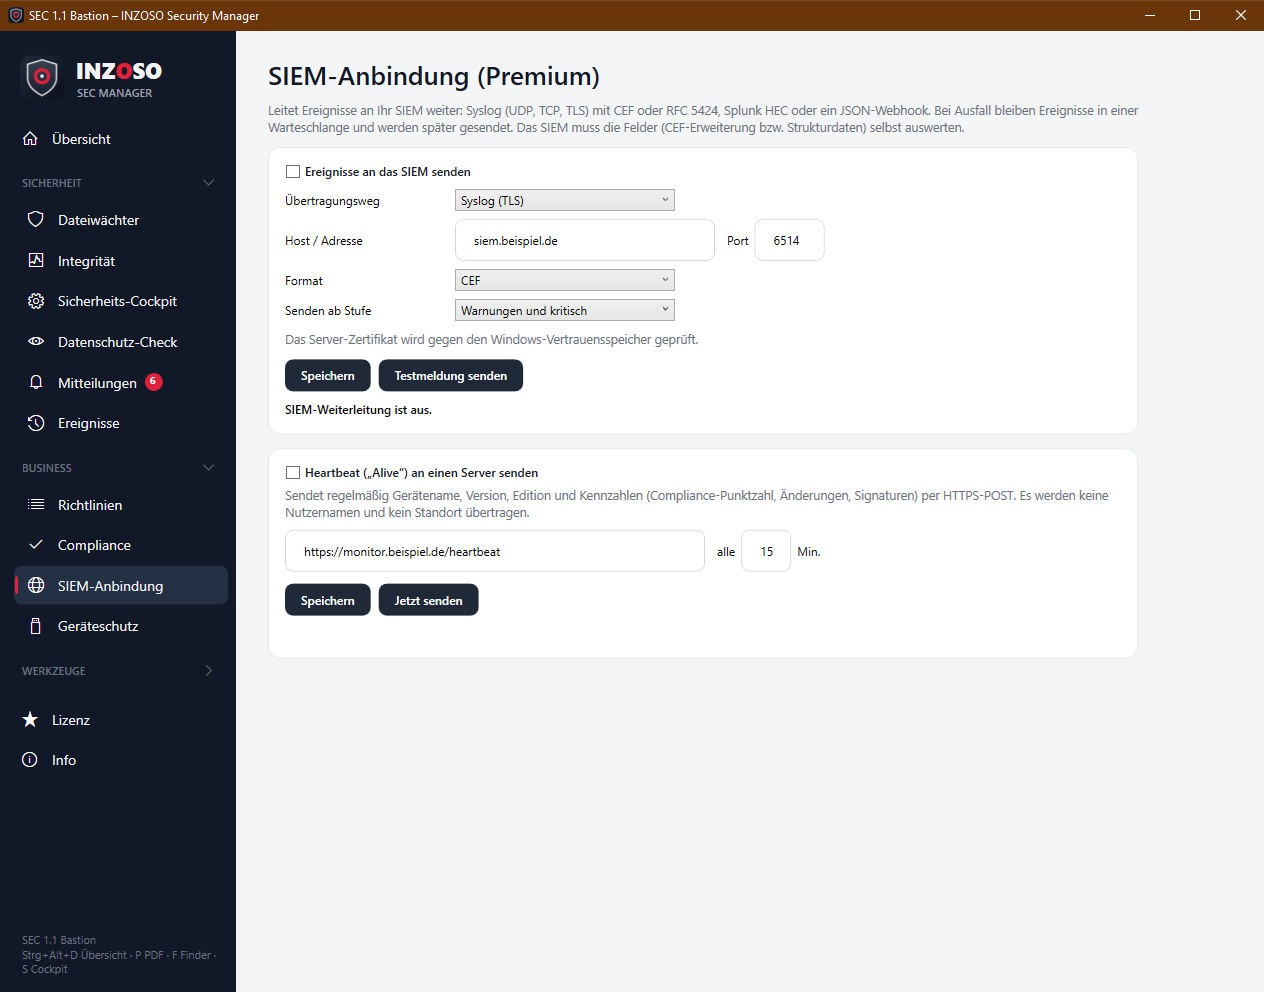
Der SEC Manager leitet Ereignisse an Ihr SIEM (Security Information and Event Management) weiter (Premium, Menü Business › SIEM-Anbindung). Zusätzlich kann der PC regelmäßig einen Heartbeat („Alive“-Signal) senden. Beides ist aus, solange Sie es nicht selbst einrichten.
- Syslog (UDP): ein Datagramm je Ereignis, unverschlüsselt und ohne Empfangsbestätigung, nur in vertrauenswürdigen Netzen. Standard-Port 514.
- Syslog (TCP): zuverlässig, aber unverschlüsselt. Port 514.
- Syslog (TLS): verschlüsselt, das Serverzertifikat wird gegen den Windows-Vertrauensspeicher geprüft. Port 6514.
- Splunk HEC: JSON per HTTP(S) an den Splunk HTTP Event Collector mit Token (Authorization: Splunk …).
- Webhook (JSON): JSON per HTTP(S)-POST, optional mit Authorization: Bearer …
Formate
Bei den Syslog-Wegen wählen Sie das Format:
- CEF: Common Event Format im Syslog-Rahmen, z. B. für ArcSight, QRadar, Splunk, Exabeam, Elastic
- RFC 5424: standardisiertes Syslog mit strukturierten Daten, z. B. für Wazuh, QRadar, Microsoft Sentinel
- Das SIEM muss die Felder (CEF-Erweiterung bzw. Strukturdaten) selbst auswerten. Die genannten Produkte sind Marken der jeweiligen Inhaber und stehen hier nur zur Beschreibung der Kompatibilität.
Einrichtung
- „Ereignisse an das SIEM senden“ ankreuzen.
- Übertragungsweg wählen, Host und Port (Syslog) bzw. URL (HEC/Webhook) eintragen, bei HEC und Webhook optional das Token.
- „Senden ab Stufe“ wählen: Alle Ereignisse, Warnungen und kritisch (Standard) oder Nur kritisch.
- „Speichern“, dann „Testmeldung senden“. Bei UDP bestätigt das Protokoll den Empfang nicht, prüfen Sie im SIEM, ob die Testmeldung angekommen ist.
Zuverlässigkeit
- Fällt das SIEM aus, bleiben Ereignisse in einer Warteschlange (bis 5000, auch auf der Platte) und werden später gesendet. Die Wartezeit wächst von 15 Sekunden bis 5 Minuten.
- Der Ausfall wird einmal als Warnung gemeldet, die Wiederherstellung als Info.
- Statuszeile: „Gesendet: n · Warteschlange: n · letzter Fehler/letzte Sendung“. Auf der Übersicht zeigt die Kachel „SIEM-Anbindung“ Aus, Verbunden oder Gestört.
- Eigene SIEM-Statusmeldungen werden nicht weitergeleitet (keine Rückkopplung).
Sicherheit der Zugangsdaten
Das Token wird mit Windows-DPAPI geschützt gespeichert, nur für Ihr Benutzerkonto auf diesem PC lesbar, und nie im Klartext in die Einstellungsdatei oder in ein Profil geschrieben.
Heartbeat
Der Heartbeat sendet regelmäßig per HTTP(S)-POST einen kleinen Bericht an Ihren Server:
- host: Gerätename
- time: Zeit (UTC)
- state.version / state.edition: Programmversion und Edition
- state.complianceScore: letzte Compliance-Punktzahl
- state.integrityChanges: Anzahl Abweichungen der letzten Integritätsprüfung
- state.signatures: Anzahl geladener Hash-Signaturen
- state.monitoring: ob die Überwachung läuft
- Es werden keine Benutzernamen und kein Standort übertragen.
- Einrichtung: Kontrollkästchen setzen, URL und Intervall in Minuten eintragen (mindestens 1, Standard 15), „Speichern“ und „Jetzt senden“ zum Testen. Ein nicht erreichbarer Server wird einmal als Warnung gemeldet.
Hinweise
- Ereignisse können Dateipfade und Gerätenamen enthalten. Wählen Sie Zielsystem und Mindeststufe nach Ihren Datenschutzvorgaben.
- Die Einstellungen lassen sich per Profil auf mehrere PCs verteilen (ohne Token).