So prüfen Sie
Der Dateiwächter prüft lokal mit der SEC-Engine, einem eingebauten Virenscanner ohne externes Programm. Er ergänzt Ihren vorhandenen Virenschutz. Funde werden nur gemeldet, nie gelöscht oder verschoben.
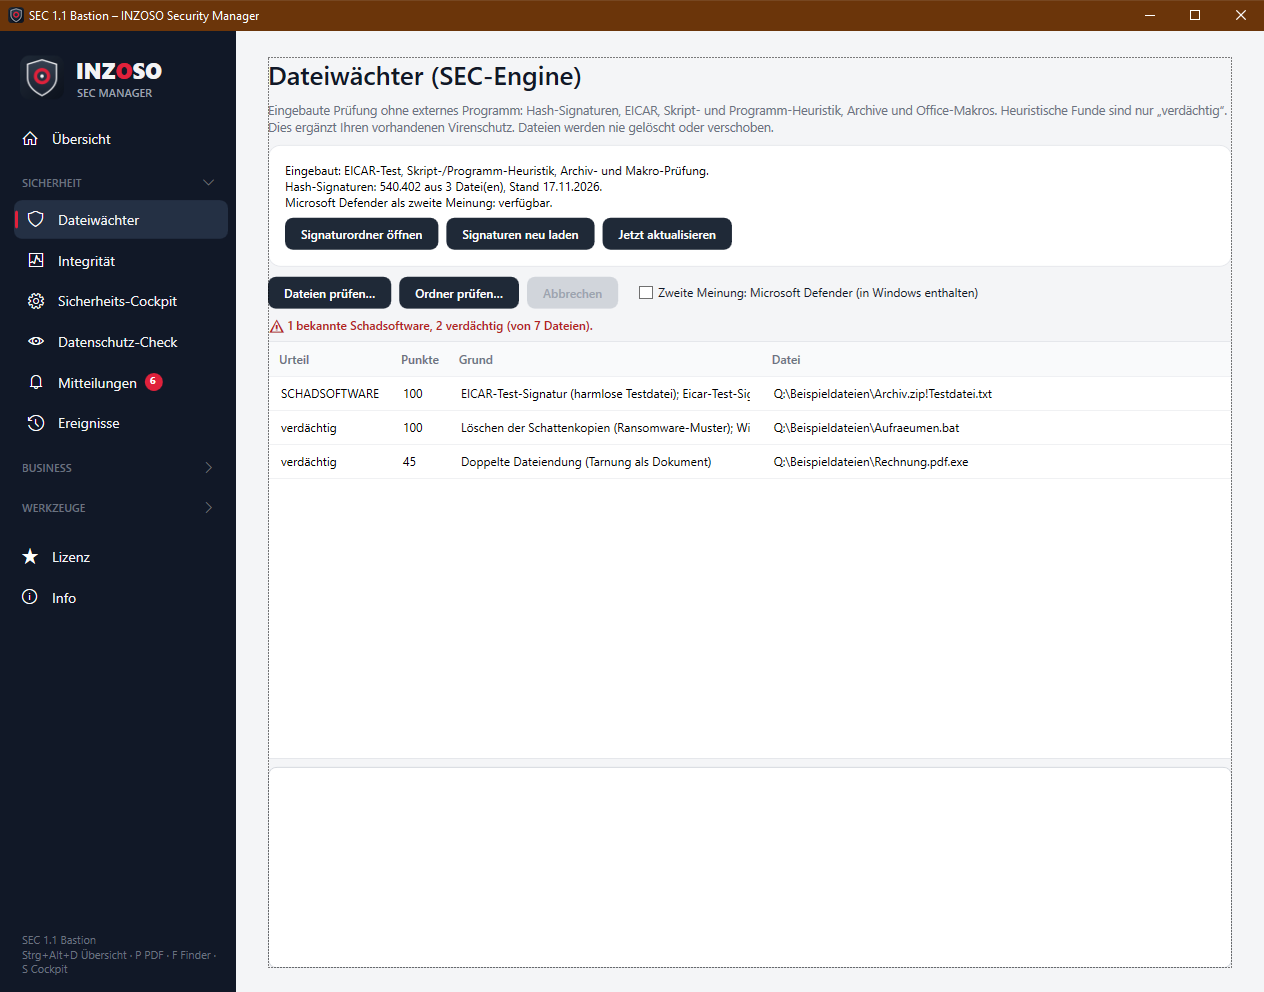
- „Dateien prüfen…“ (einzelne Dateien) oder „Ordner prüfen…“ (mit Unterordnern) wählen.
- Das Ergebnis erscheint oben als Zusammenfassung und in der Tabelle: Urteil, Punkte, Grund, Datei.
- Ein Doppelklick auf eine Zeile zeigt die Datei im Explorer. Bei Treffern in Archiven steht der Pfad mit „!“, z. B. Archiv.zip!Testdatei.txt.
- Alle Funde werden zusätzlich ins Ereignisprotokoll geschrieben und als Mitteilung gemeldet.
Urteile
- SCHADSOFTWARE: eindeutiger Treffer, nämlich eine bekannte Signatur oder die EICAR-Testdatei.
- verdächtig: Heuristik: Mehrere Auffälligkeiten ergeben mindestens 40 Punkte. Bitte manuell bewerten.
- Heuristische Funde heißen nie „Schadsoftware“. Eine gültige digitale Signatur eines Programms senkt den Verdacht um 30 Punkte.
Was geprüft wird
- Hash-Signaturen: bekannte Schadsoftware (MD5, SHA-1, SHA-256) aus der ClamAV-Datenbank
- EICAR: die harmlose Antivirus-Testdatei, auch in Archiven
- Dateiname: Doppelendungen wie Rechnung.pdf.exe (45 Punkte) und Unicode-Umkehrzeichen im Namen
- Skripte (.ps1, .psm1, .vbs, .vbe, .js, .jse, .wsf, .hta, .bat, .cmd): z. B. kodierte PowerShell-Befehle, Nachladen und Ausführen von Code, AMSI-Umgehung, Abschalten des Defender-Schutzes, Löschen der Schattenkopien (Ransomware-Muster), Abschalten der Windows-Wiederherstellung, Löschen von Ereignisprotokollen, Autostart per Skript
- Programme (PE-Dateien): Packer-Abschnitte, sehr hohe Entropie, ausführbar und beschreibbar zugleich, Kombination typischer Prozess-Injection- oder Keylogger-Funktionen
- Archive und Office (.zip, .jar, .docx, .docm, .xlsx, .xlsm, .pptx, .pptm, .odt, .ods): Inhalte werden einzeln geprüft, VBA-Makros in Dokumenten, die keine Makros enthalten sollten (45 Punkte) bzw. in Makro-Dokumenten (15 Punkte)
Virensignaturen
Die Seite zeigt oben den Stand, z. B. „Hash-Signaturen: 540.402 aus 3 Datei(en), Stand 17.11.2026.“
- Signaturordner öffnen: öffnet %APPDATA%\SecManager\signatures
- Signaturen neu laden: liest die Dateien im Ordner neu ein
- Jetzt aktualisieren: lädt neue Signaturen über das offizielle Werkzeug cvdupdate (Python nötig: pip install cvdupdate)
- Unterstützt werden ClamAV-Datenbanken (.cvd, .cld; daraus werden die Hash-Signaturen gelesen) sowie einfache Hash-Listen (.hdb = MD5, .hsb = SHA-1/SHA-256, Format Hash:Größe:Name).
- Mit Premium aktualisiert sich der Bestand automatisch alle 4 Stunden.
- Sind keine Signaturen geladen oder sind sie veraltet, sagt die Seite das ausdrücklich. Erkannt werden dann nur Testdatei und Heuristik.
Zweite Meinung mit Microsoft Defender (Premium)
Die Option „Zweite Meinung: Microsoft Defender (in Windows enthalten)“ lässt die Auswahl zusätzlich vom Windows-eigenen Defender prüfen (über MpCmdRun.exe, ohne Bereinigung: Defender löscht oder verschiebt dabei nichts). Es wird nichts installiert. Ergebnis und Ausgabe stehen im unteren Textfeld.
Grenzen
- Dateien über 500 MB, einzelne Archivinhalte über 50 MB, Archive über 200 MB Gesamtinhalt oder mit mehr als 500 Einträgen, verschachtelte Archive und 7z/RAR/CAB werden nicht vollständig geprüft. Das Ergebnis lautet dann „unvollständig“, die Gründe stehen im unteren Textfeld.
- Die Muster-, Logik- und PE-Signaturen der ClamAV-Datenbank werden noch nicht ausgewertet. Die Erkennung ist daher schmaler als bei ClamAV selbst.
- Der Dateiwächter ist kein Echtzeitschutz. Neue Downloads und USB-Laufwerke prüfen die Dauerüberwachung bzw. der Geräteschutz (Premium).
- Ergänzt, ersetzt nicht Ihren Virenschutz. Kein Treffer ist keine Garantie.