USB-Laufwerke
Der Geräteschutz (Premium, Menü Business › Geräteschutz) überwacht neu angeschlossene USB-Laufwerke und warnt bei Massenänderungen an Dateien. Er meldet nur, er verändert nichts und löscht nichts.
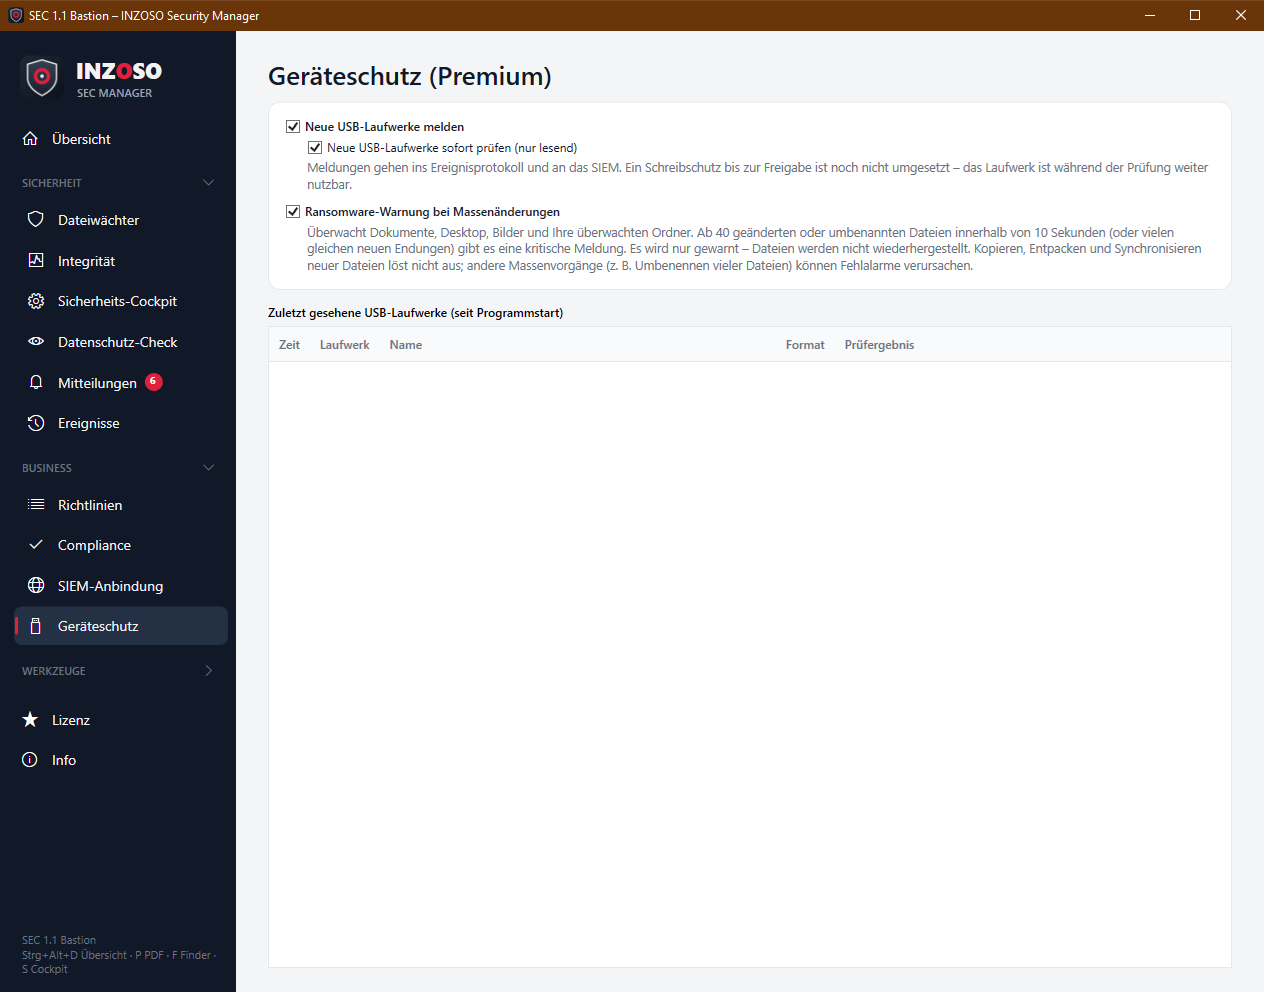
- Neue USB-Laufwerke melden: erkennt neu angeschlossene Wechseldatenträger (Prüfung alle 3 Sekunden) und meldet Bezeichnung, Laufwerksbuchstabe, Dateisystem und Größe. Eine vorhandene autorun.inf führt zu einer Warnung.
- Neue USB-Laufwerke sofort prüfen (nur lesend): prüft den Inhalt mit der SEC-Engine. Funde erscheinen als Mitteilung (kritisch bei bekannter Schadsoftware, Warnung bei verdächtig). Danach steht das Prüfergebnis in der Liste.
- Die Tabelle „Zuletzt gesehene USB-Laufwerke“ zeigt Zeit, Laufwerk, Name, Format und Prüfergebnis (sauber, n Fund(e), unvollständig, nicht geprüft), seit dem Programmstart. Beim Programmstart bereits angeschlossene Laufwerke werden nicht als neu gemeldet.
- Grenze: Ein Schreibschutz bis zur Freigabe ist noch nicht umgesetzt. Das Laufwerk bleibt während der Prüfung nutzbar.
Ransomware-Warnung
Die Warnung überwacht Ihre Ordner Dokumente, Desktop und Bilder sowie Ihre überwachten Ordner. Es gibt eine kritische Meldung, wenn mindestens 40 Dateien innerhalb von 10 Sekunden geändert, umbenannt oder gelöscht werden, oder wenn viele Dateien (ab 20) dieselbe neue Endung erhalten. Damit normale Arbeit nicht stört, gilt:
- Neue Dateien (Kopieren, Entpacken, Synchronisieren) zählen nicht.
- Build-, Versionsverwaltungs-, Temp- und AppData-Ordner werden ignoriert (z. B. obj, bin, .git, .vs, node_modules, AppData), ebenso temporäre Endungen (.tmp, .part, .crdownload, .lock, .swp) und ~$-Dateien.
- Die Warnung kommt höchstens alle 5 Minuten.
- Grenzen: Die Warnung stoppt keine Prozesse und stellt keine Dateien wieder her. Legitime Massenvorgänge (z. B. das Umbenennen vieler Dateien) können auslösen. Sie ersetzt kein Backup.
Ablauf bei einem Alarm
- Eine kritische Mitteilung (rotes Popup) erscheint, ein Ereignis wird protokolliert und ggf. ans SIEM gesendet.
- Prüfen Sie, welcher Vorgang die Änderungen ausgelöst hat. Die Meldung nennt die Zahl der Dateien und die zuletzt betroffene Datei.
- Bei Verdacht trennen Sie den PC vom Netzwerk und ziehen Ihre IT oder Ihren Virenschutz hinzu.