Die Punktzahl
Die Compliance-Prüfung (Premium, Menü Business › Compliance) vergleicht Ihren PC mit einer Sicherheits-Basislinie und berechnet eine Punktzahl in Prozent. Sie prüft elf Punkte, ohne etwas zu ändern. Die große Karte färbt sich nach Höhe:
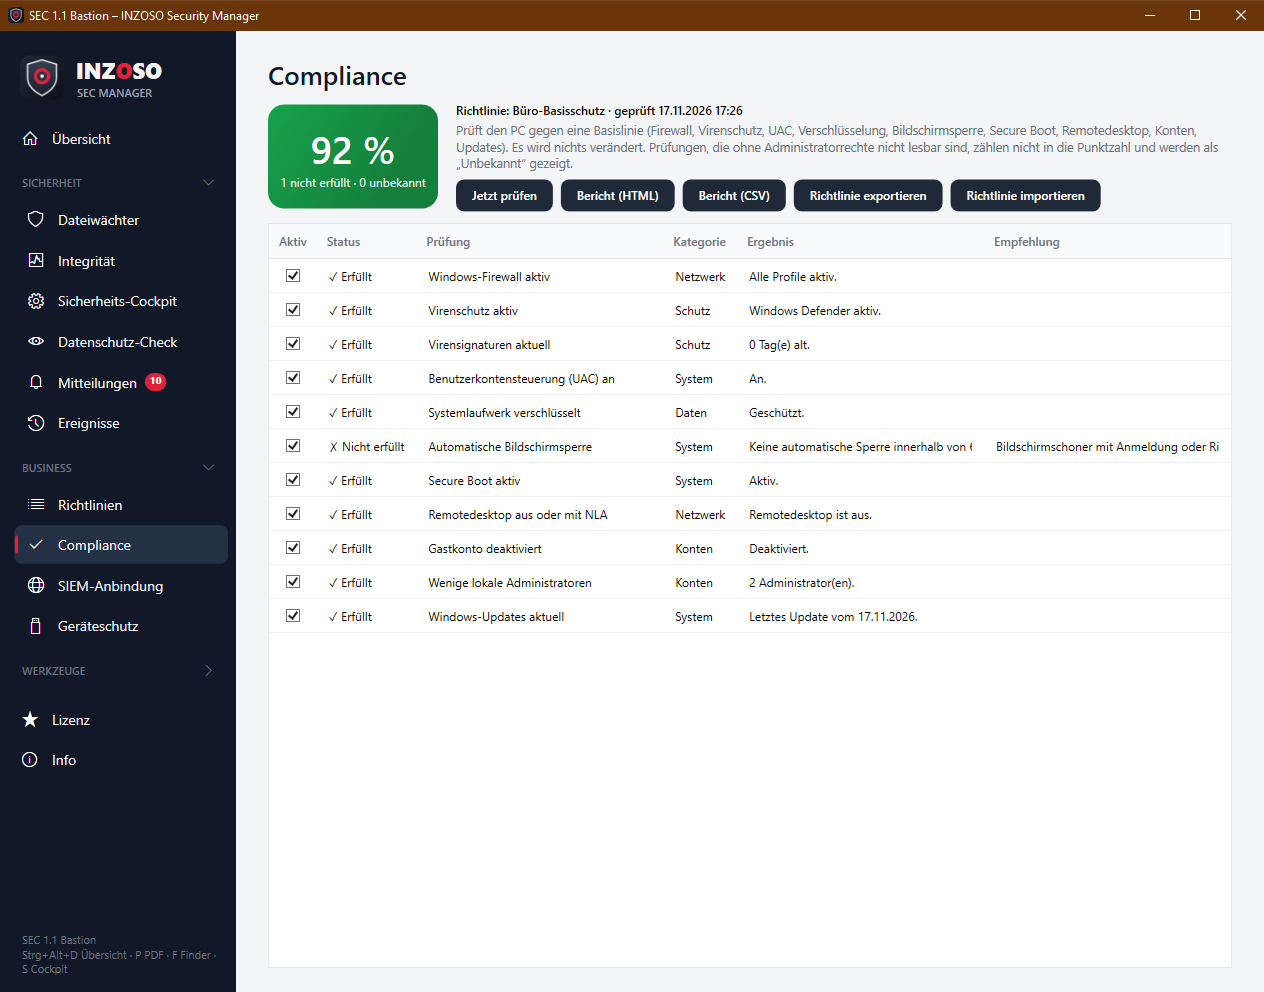
- Grün: ab 90 %
- Orange: 70 bis 89 %
- Rot: unter 70 %
- Grau: nichts ermittelbar
- Die Punktzahl ist der gewichtete Anteil erfüllter Prüfungen unter den ermittelten Prüfungen. Nicht ermittelbare („Unbekannt“) und laut Richtlinie übersprungene Prüfungen zählen nicht mit, werden aber getrennt ausgewiesen („1 nicht erfüllt · 0 unbekannt“).
Die elf Prüfungen
Jede Zeile zeigt den Status (✓ Erfüllt, ✗ Nicht erfüllt, ? Unbekannt, – Übersprungen), das Ergebnis und bei Abweichung eine Empfehlung. Das Gewicht steht in Klammern.
- Windows-Firewall aktiv (3): alle Firewall-Profile an
- Virenschutz aktiv (3): Windows Defender oder ein anderes registriertes Virenschutzprogramm aktiv
- Virensignaturen aktuell (2): Defender-Signaturen höchstens 7 Tage alt
- Benutzerkontensteuerung (UAC) an (3)
- Systemlaufwerk verschlüsselt (3): BitLocker-Schutz aktiv
- Automatische Bildschirmsperre (2): Sperre per Bildschirmschoner mit Anmeldung oder Richtlinie innerhalb von 900 s
- Secure Boot aktiv (2)
- Remotedesktop aus oder mit NLA (2): RDP aus, oder an mit Authentifizierung auf Netzwerkebene
- Gastkonto deaktiviert (1)
- Wenige lokale Administratoren (2): höchstens 2
- Windows-Updates aktuell (2): letztes Update höchstens 45 Tage alt
- Die Basislinie ist an gängige Windows-Härtungsempfehlungen angelehnt, aber keine zertifizierte Prüfung (z. B. kein CIS-Zertifikat).
Die Richtlinie
Das Kontrollkästchen „Aktiv“ schaltet einzelne Prüfungen ab, sie zählen dann nicht mehr („Übersprungen“). Die Grenzwerte (Bildschirmsperre, Administratoren, Update-Alter, Signaturalter) stehen in der Richtlinie. Die Richtlinie lässt sich:
- exportieren und importieren (Datei sec-richtlinie.json),
- als Teil eines Profils verteilen (siehe Artikel zu Richtlinien und Profilen).
- Ist die Richtlinie zentral vorgegeben, ist sie hier schreibgeschützt.
Berichte
- Bericht (HTML): eigenständige HTML-Datei mit Gerät, Richtlinie, Zeit, Punktzahl, Tabelle und Hinweis zu „Unbekannt“, druckbar oder als PDF speicherbar
- Bericht (CSV): Tabelle (Gerät; Zeit; Richtlinie; Prüfung; Kategorie; Status; Ergebnis; Empfehlung) für Auswertungen
Automatische Prüfung und Meldung
Mit der Dauerüberwachung läuft die Compliance-Prüfung nach jeder Integritätsprüfung. Nicht erfüllte Prüfungen werden als Ereignisse gemeldet (Gewicht 3 = kritisch, sonst Warnung) und gehen ans SIEM. Die Punktzahl steht außerdem im Heartbeat und im Wochenbericht.
Ohne Premium
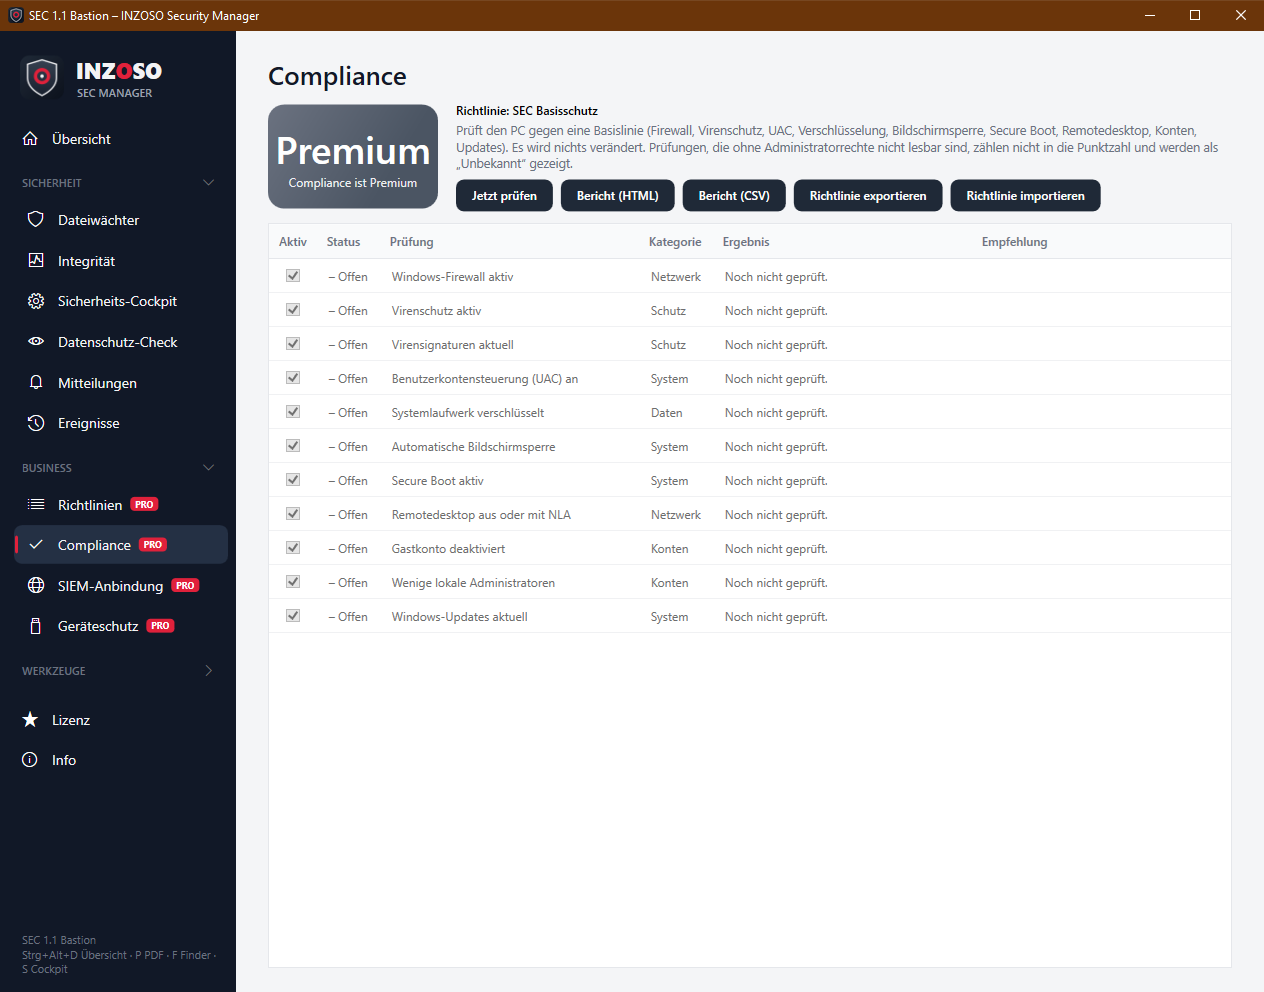
Die Seite zeigt „Premium“ statt der Punktzahl und sperrt Prüfung, Berichte und Richtlinien.
Hinweise
- Ohne Administratorrechte sind manche Werte nicht lesbar („Unbekannt“).
- Die Bildschirmsperre wird über Bildschirmschoner und Richtlinien erkannt. Andere Sperrverfahren erkennt die Prüfung nicht und meldet dann „Nicht erfüllt“.
- Cockpit und Compliance können beim Verschlüsselungsstatus unterschiedlich ausfallen, weil sie unterschiedliche Quellen lesen.