Was die Angriffserkennung ist
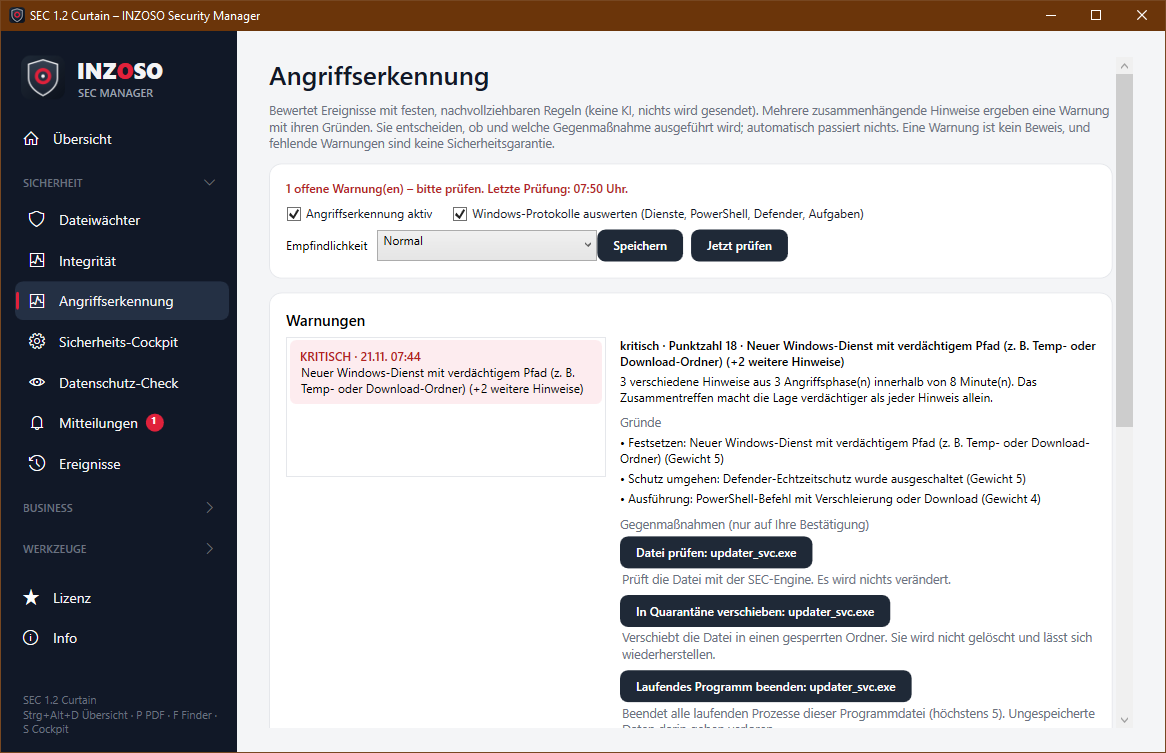
Die Angriffserkennung ist in der Basisversion enthalten und standardmäßig an. Sie bewertet Ereignisse Ihres Rechners mit festen, nachvollziehbaren Regeln (keine KI, es wird nichts gesendet), warnt Sie mit Gründen und bietet Gegenmaßnahmen an. Ausgeführt wird nur, was Sie bestätigen. Es passiert nichts automatisch.
Sie ergänzt Virenschutz und Firewall und ersetzt sie nicht. Alle Screenshots zeigen erfundene Demo-Daten.
Was bewertet wird
Jedes Ereignis erhält ein Gewicht von 1 bis 15 und eine Angriffsphase (Eindringen, Ausführung, Festsetzen, Schutz umgehen, Schaden):
- Ransomware-Verhalten: viele Dateien in kurzer Zeit geändert (kritisch). Zusätzlich eine langsame Stufe: Werden über 5 Minuten stetig Dateien umbenannt oder geändert, etwa durch angehängte Endungen, meldet SEC einen Verdacht (Gewicht 8).
- Windows-Protokolle: neuer Dienst (bei verdächtigem Pfad wie Temp oder Downloads höher gewichtet), auffälliger PowerShell-Befehl, neue geplante Aufgabe, Defender-Fund, ausgeschalteter Defender-Echtzeitschutz, geänderter Defender-Ausschluss.
- Autostart, geplante Aufgaben, hosts-Datei, Administratorengruppe: Neues oder Geändertes wird gemeldet, auch ohne Administratorrechte und auch in der Basisversion.
- Integrität, SEC-Engine, USB, Sicherheitseinstellungen: neue Autostart-Einträge, Dienste oder Konten, ein Fund im Dateiwächter oder Downloadordner, ein auffälliger Datenträger oder eine geschwächte Einstellung.
So entsteht eine Warnung
- Hinweise, die höchstens 30 Minuten auseinander liegen oder dieselbe Datei betreffen, bilden eine Lage. Das gilt auch, wenn zwischen Autostart-Eintrag und Defender-Fund derselben Datei Stunden liegen (Beobachtungsfenster 24 Stunden).
- Punktzahl = Summe der Gewichte verschiedener Hinweise plus 2 Punkte für jede weitere Angriffsphase. Dieselbe Sache mehrfach zählt nur einmal. Integritätsabweichungen allein, typisch nach Installationen und Updates, tragen höchstens 4 Punkte bei und führen ohne weitere Quelle nicht zu einer hohen Warnung.
- Stufen bei Empfindlichkeit „Normal“: ab 3 aufgeführt, ab 5 mittel (Sie werden benachrichtigt), ab 8 hoch, ab 12 kritisch. „Niedrig“ und „Hoch“ verschieben die Schwellen.
- Jede Warnung nennt ihre Gründe. Verschärft sich eine Lage, werden Sie erneut gewarnt, auch wenn Sie sie ausgeblendet hatten.
- Ein einzelner harmloser Hinweis bleibt unter der Warnschwelle. Mehrere Hinweise in verschiedenen Phasen (verschleierter PowerShell-Befehl, neuer Dienst im Temp-Ordner, Defender ausgeschaltet) ergeben eine kritische Warnung.
Zusammenarbeit mit Microsoft Defender
Defender hat Vortritt. Microsoft Defender blockiert und entfernt Schadsoftware in Echtzeit. SEC Manager ersetzt ihn nicht, sondern liest seinen Zustand und seine Funde (ohne Administratorrechte, nur lesend) und übernimmt die tiefe Analyse.
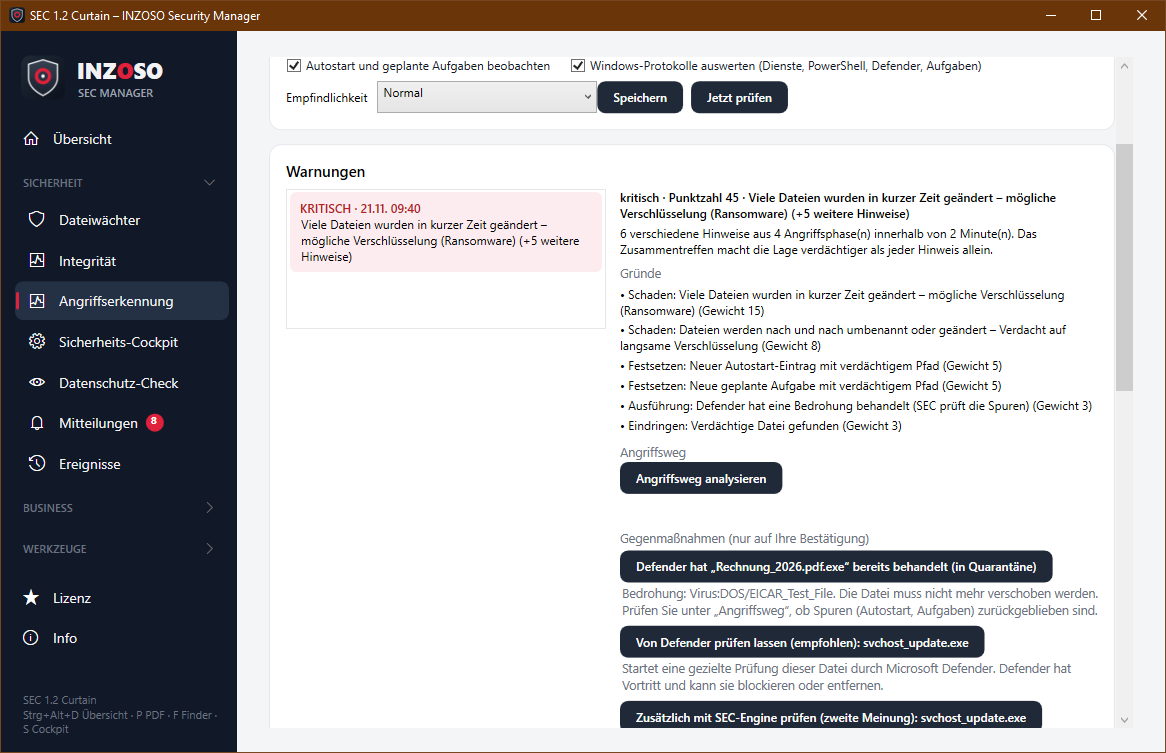
- Zustand: Ist der Echtzeitschutz aus, wertet SEC das als Warnung (Phase „Schutz umgehen“) und arbeitet bis dahin eigenständig.
- Funde: Defender-Funde erscheinen mit Bedrohungsname, Aktion und beteiligtem Prozess im Ereignisprotokoll. Ein von Defender behandelter Fund zählt gering (Gewicht 3), ein nicht behandelter hoch (Gewicht 7). Ältere Funde beim ersten Start gelten als Vorgeschichte.
- Gegenmaßnahmen: Die Defender-Prüfung steht an erster Stelle („empfohlen“), die SEC-Engine ist die zweite Meinung. Hat Defender eine Datei bereits behandelt, bietet SEC keine eigene Quarantäne mehr an, sondern prüft die Spuren.
- Keine Doppelmeldungen: Solange Defender gelesen werden kann, werden dessen Funde nicht zusätzlich aus dem Windows-Ereignisprotokoll gezählt. Die Zusammenarbeit lässt sich abschalten. Ist ein anderes Produkt der aktive Virenschutz, arbeitet SEC eigenständig.
Der Angriffsweg
Zu jeder Warnung rekonstruiert „Angriffsweg analysieren“ (nur lesend, nur lokal), was geschehen ist, nach Phasen geordnet:
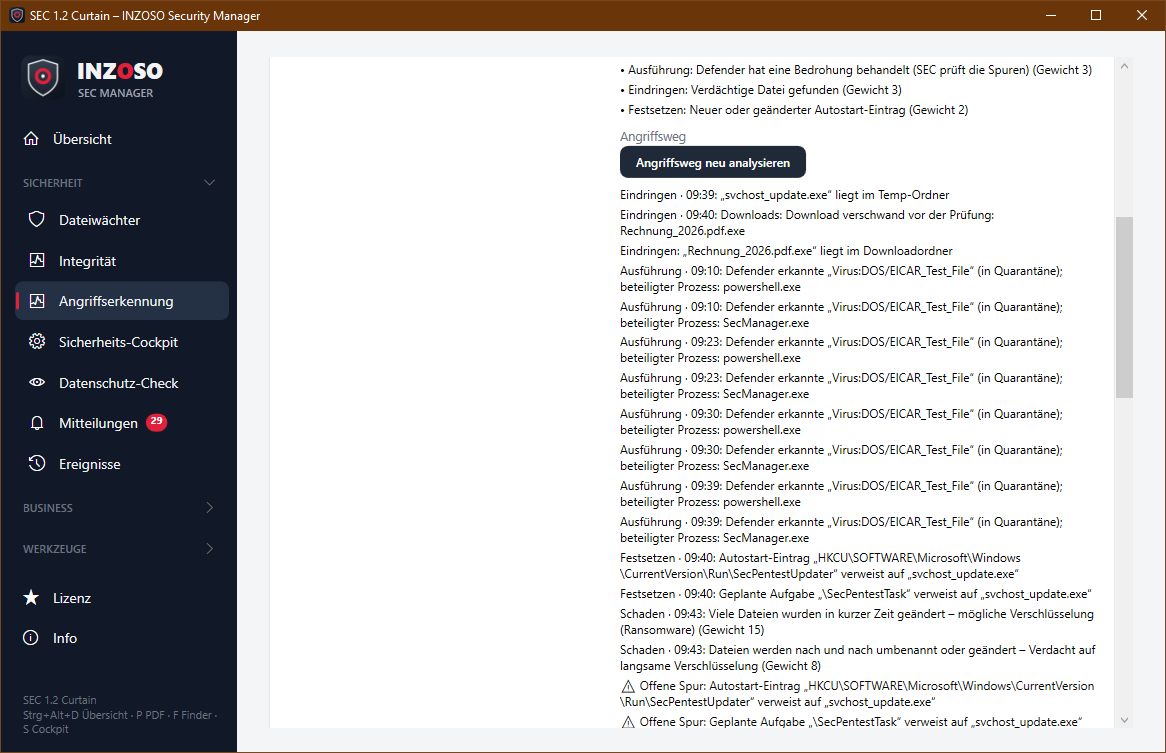
- Eindringen: woher die Datei kam (Markierung „aus dem Internet“ mit Adresse, Downloadordner, Temp-Ordner, USB-Datenträger).
- Ausführung: Defender-Funde mit Zeit, Aktion und beteiligtem Prozess sowie passende Ereignisse.
- Festsetzen: Autostart-Einträge und geplante Aufgaben, die auf die Datei verweisen.
- Befunde und offene Spuren: Größe, Prüfsumme (SHA-256), Signatur, laufende Prozesse und vor allem, was noch offen ist, zum Beispiel ein Autostart-Eintrag, obwohl Defender die Datei längst entfernt hat. Dazu eine Empfehlung.
Gegenmaßnahmen
Zu jeder Warnung zeigt die Seite passende Maßnahmen mit Erklärung. Vor dem Ausführen fragt das Programm nach.
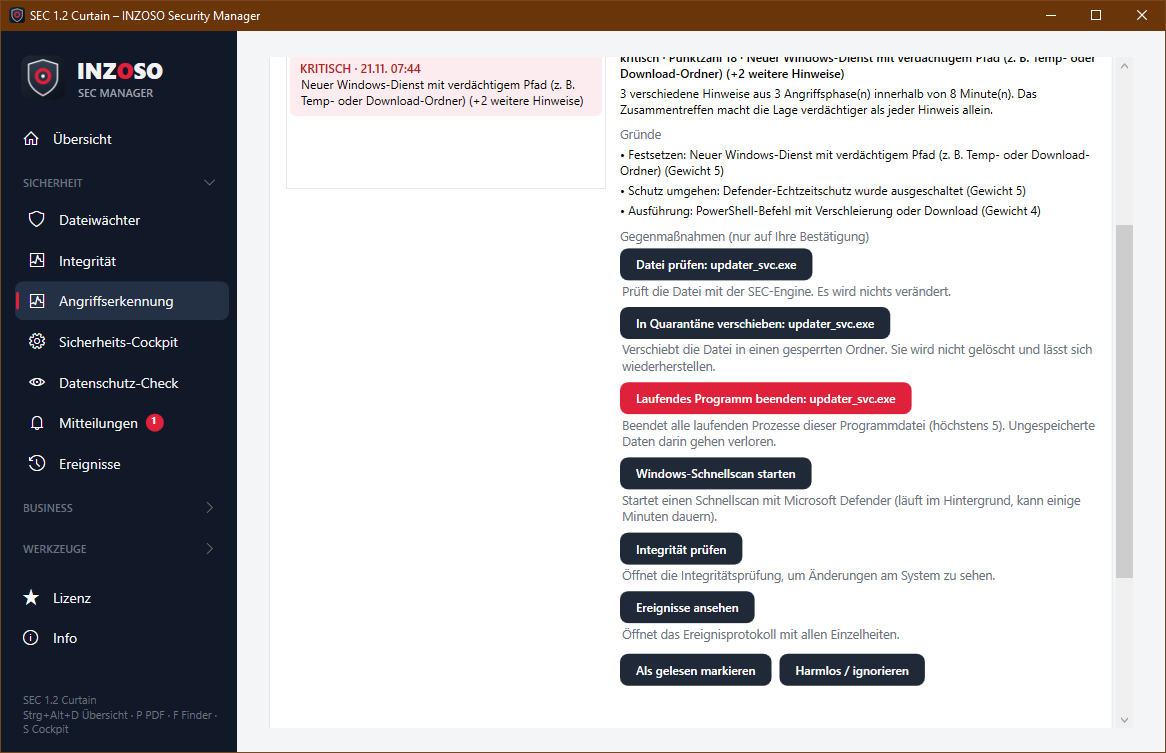
- Datei prüfen: Prüfung mit der SEC-Engine, ändert nichts.
- In Quarantäne verschieben: Die Datei kommt in einen gesperrten Ordner, wird nicht gelöscht und lässt sich wiederherstellen.
- Laufendes Programm beenden: beendet Prozesse dieser Programmdatei (höchstens 5). Ungespeicherte Daten darin gehen verloren.
- Windows-Schnellscan mit Microsoft Defender, dazu „Integrität prüfen“ und „Ereignisse ansehen“.
- Hinweise wie „Netzwerk trennen“ bei Ransomware oder „Passwörter ändern“ bei Kontenänderung werden nur angezeigt.
- Sicherheitsgrenzen: Dateien im Windows- oder Programme-Ordner und die eigene Programmdatei von SEC Manager werden nie angefasst. Das Ziel muss in den beobachteten Ereignissen vorkommen. Jede ausgeführte Maßnahme steht im Ereignisprotokoll.
Einstellungen
- Angriffserkennung aktiv und Mit Microsoft Defender zusammenarbeiten (je ein/aus).
- Autostart und geplante Aufgaben beobachten: vergleicht alle paar Minuten mit dem Stand beim ersten Start, ohne Administratorrechte.
- Windows-Protokolle auswerten: liest alle 5 Minuten die für Benutzer lesbaren Protokolle (Dienste, PowerShell, Defender, geplante Aufgaben). Es wird nichts verändert.
- Empfindlichkeit: Niedrig, Normal, Hoch.
- Harmlos / ignorieren: blendet eine Warnung aus; sie wird nur bei Verschärfung erneut gemeldet. Das hilft nach Installationen und Updates.
Grenzen, die Sie kennen sollten
- Läuft nur, solange das Programm läuft.
- Sieht nur, was dieser Benutzer lesen darf: nicht das Windows-Sicherheitsprotokoll (Anmeldungen, Prozessstarts) und keine Netzwerkdaten. Defender-Ausschlüsse sind ohne Administratorrechte nicht lesbar.
- Eine Warnung ist kein Beweis, fehlende Warnungen sind keine Garantie. Fehlalarme sind möglich, zum Beispiel nach Installationen.
- Maßnahmen betreffen Dateien und Programme, nicht Netzwerk oder Konten. Dafür gibt es nur Hinweise.
- Regeln, Gewichte und Schwellen sind festgelegt und noch nicht an Ihre Umgebung angepasst. Sehr langsame oder über viele Stunden verteilte Angriffe ohne gemeinsame Datei können unter den Schwellen bleiben.